# REA permet de copier n’importe quelle appli avec l’IA : plus de 300 000 étoiles sur GitHub
**Date:** 23 octobre 2026
**Source:** [PIX GEEKS](https://pix-geeks.com)
**Catégories:** [High-Tech](https://pix-geeks.com/tech/) > [Applications](https://pix-geeks.com/tech/applications/), [High-Tech](https://pix-geeks.com/tech/) > [Intelligence Artificielle](https://pix-geeks.com/tech/intelligence-artificielle/)
**Entités principales:** Place: [européen](http://www.wikidata.org/entity/Q394067) | SoftwareApplication: [Ghidra](http://www.wikidata.org/entity/Q61983083)
**Entités secondaires:** SoftwareApplication: [Claude Code](http://www.wikidata.org/entity/Q138457287), [Codex](http://www.wikidata.org/entity/Q213924), [Grok Build](http://www.wikidata.org/entity/Q139995722) | Intangible: [Intelligence Artificielle](https://www.wikidata.org/wiki/Q11660)
**Créé en avril et passé inaperçu jusqu’en octobre, REA a dépassé les 300 000 étoiles sur GitHub en quelques semaines. Cet outil open source branche un agent IA comme Claude Code ou Codex sur des logiciels de rétro-ingénierie, pour comprendre une application sans avoir son code source. Il ne rend pourtant pas le code d’origine, un premier test indépendant a montré ses angles morts, et une fausse copie piégée a déjà circulé.**
- REa permet de copier des applications avec l’aide d’une IA, sans décompiler le code source.
- Il ne fonctionne pas seul mais en parallèle avec des logiciels existants comme Ghidra ou Hopper.
- Son analyse donne du pseudocode ou de l’assembleur, et la confidentialité est un enjeu légal et éthique.
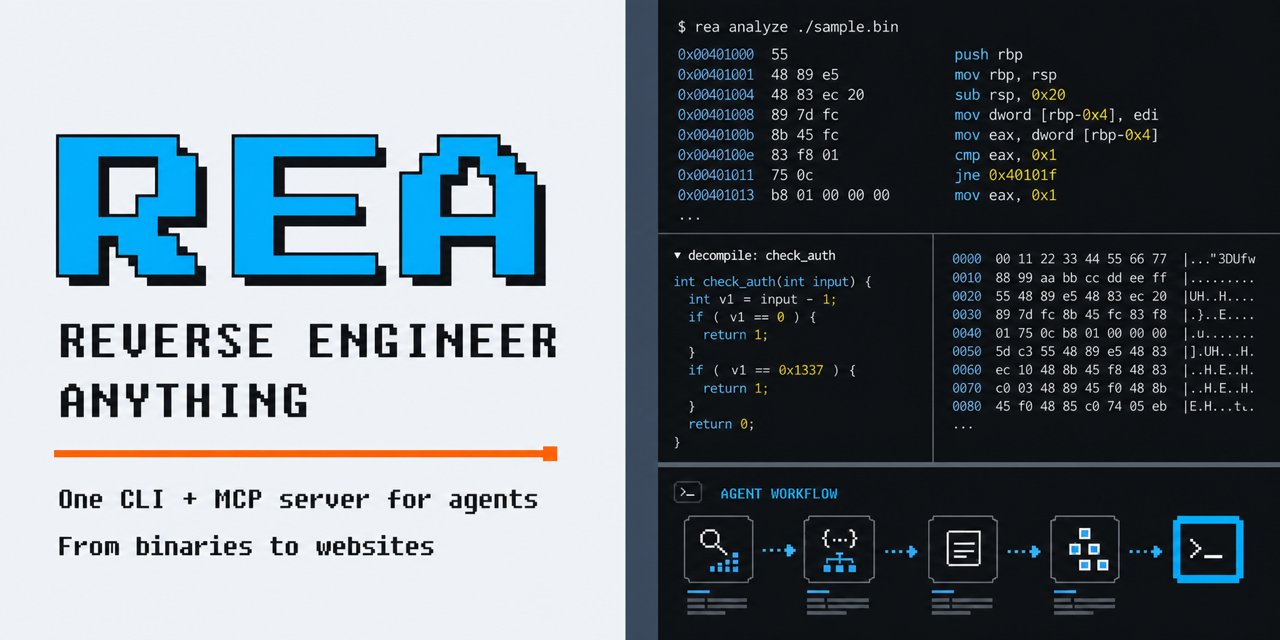
Vous voyez une fonction qui vous plaît dans une application, vous demandez à votre agent IA comment elle marche, et il la reconstruit dans votre propre projet : c’est la promesse de REA, pour « Reverse Engineer Anything ». Le [dépôt morluto/rea](https://github.com/morluto/rea) a été créé le 14 avril 2026, son paquet npm existe depuis juillet, et pendant des mois, presque personne ne s’en est soucié.
Le 4 octobre, REA entre pour la première fois dans les tendances de GitHub avec 1 373 nouvelles étoiles. Le 11, il en gagne plus de 31 000 en une seule journée, selon le relevé de Trendshift. Au 23 octobre, le compteur affiche **368 100 étoiles et 92 200 forks**, et le README remercie déjà la communauté pour le cap des 300 000.
| Date (2026) | Nouvelles étoiles dans la journée |
| --- | --- |
| \4octobre | \1373 |
| \7octobre | \5602 |
| \9octobre | 19 375 |
| 10 octobre | 26 572 |
| 11 octobre | 31 255 |
## REA n’est pas un décompilateur, mais un pont entre votre agent IA et Ghidra
Ce n’est pas REA qui décompile. L’outil prend la forme d’un serveur MCP (le protocole qui permet à un agent IA d’appeler des outils externes) doublé d’une interface en ligne de commande, et une seule commande, npx rea-agents setup, suffit à l’installer dans Claude Code, Codex, Cursor, Gemini CLI ou Grok Build.
Le travail lourd reste confié à des logiciels qui existent depuis des années. Pour les programmes compilés, REA passe la main à Hopper, Ghidra ou IDA ; pour Android, à JADX ou Apktool ; pour les micrologiciels, à Binwalk ou Unblob. Les applications JavaScript et .NET, elles, s’analysent sans moteur externe. Et ce qui ressort n’est jamais le code source d’origine : du pseudocode, de l’assembleur, des modules et leurs liens, chaque conclusion arrivant avec ses preuves et ses limites.
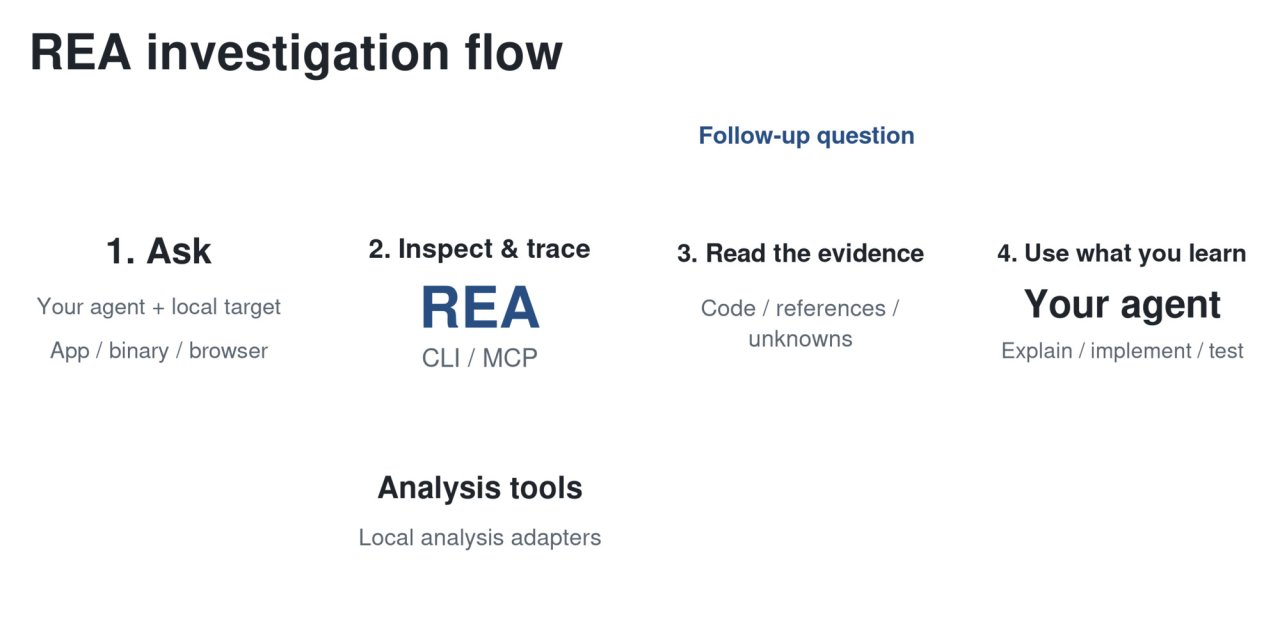
L’analyse tourne sur votre machine, mais les résultats partent chez le fournisseur du modèle qui pilote l’agent, avec sa propre politique de données. Un détail qui compte quand on sait que [vos conversations avec ChatGPT, Claude et Gemini ne sont pas du tout privées](https://pix-geeks.com/ia-vie-privee/).
Les démonstrations du projet donnent le ton. Pourquoi la calculatrice de Windows affiche-t-elle 220 pour « 200 + 10 % » ? Parce qu’après un « + », le pourcentage s’applique au premier nombre, et REA va chercher la règle dans les instructions du [programme](https://pix-geeks.com/programme-tv/) installé. Sur DX-Ball, un jeu Windows de 1996, la fonction qui répartit le son entre gauche et droite a été reconstruite en C : **elle passe 3 205 cas de test et reproduit les 63 octets de la fonction d’origine**\.Sur Notion, REA suit le chemin d’un copier-coller à travers les couches de l’application Electron, jusqu’au processus principal.
## Testé sur une app Electron de 100 Mo, REA rate deux fichiers de préchargement
Ishank Choudhary a voulu voir ce que l’outil donnait hors des démos, et a publié son test sur [HackerNoon](https://hackernoon.com/i-tested-rea-githubs-viral-reverse-engineering-tool-on-a-real-electron-app)\.Sa cible : PI-Desktop 0.16.1, une application Electron de 100 Mo. Il a fallu 52 secondes à REA pour lire ses 459 fichiers, sans une seule erreur d’analyse, et les décomptes de fenêtres et de canaux de communication collaient à ceux d’une simple recherche textuelle. L’outil a pourtant **raté les deux fichiers de préchargement de l’application**, et il déclare lui-même 744 limitations dans son résultat.
La facture pour l’agent est l’autre surprise de ce test : REA expose 170 outils, dont la seule liste pèse 1,95 Mo, soit environ un demi-million de tokens d’après l’estimation du testeur, avant même la première analyse. Le profil « compact » prévu par le projet ne la réduit que de 9 %. Le volet le plus spectaculaire, la lecture des binaires natifs, n’a pas pu être évalué faute de Ghidra, Hopper ou IDA sur la machine de test. Une comparaison informelle rapportée par Apidog ne dit pas autre chose : sur une application Mac simple, l’écart avec un agent travaillant seul était faible, et REA plus lent.
https://youtu.be/NvX5jrfZtVc?si=OyU3wQCS1r7w6YVk
## Rétro-ingénierie avec REA : ce que le droit européen interdit
« Voir une fonction et la reconstruire », la formule bute vite sur le droit. En Europe, la [directive 2009/24/CE](https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:32009L0024) autorise l’utilisateur légitime d’un logiciel à observer et tester son fonctionnement. La décompilation n’est en revanche permise que si elle est indispensable à l’interopérabilité, et les informations obtenues ne peuvent pas servir à développer un programme substantiellement similaire.
Le projet ne fait pas semblant de l’ignorer. Son avertissement réserve REA à la recherche en sécurité, à l’analyse de malwares, à l’interopérabilité, à la préservation logicielle et aux logiciels que l’on possède ou que l’on est autorisé à examiner, et il exclut le contournement des DRM, des licences et des anti-triche comme la copie de logiciels propriétaires. Les licences d’IDA ou de Hopper restent, elles, à la charge de l’utilisateur.
## Un faux dépôt GitHub de REA cachait un cheval de Troie Windows
Le succès attire aussi les escrocs. Le 13 octobre, un utilisateur a ouvert sur le dépôt officiel un [signalement](https://github.com/morluto/rea/issues/2424) visant « rea-tools/rea », une copie qui reprenait le README et proposait en plus une version Windows autonome. L’organisation derrière ce clone avait été créée le 10 octobre et ne contenait que ce dépôt. Microsoft Defender classait l’archive et son exécutable comme cheval de Troie de la famille Wacatac, et 8 moteurs sur 45 la détectaient sur VirusTotal. Selon l’auteur du signalement, elle avait déjà été **téléchargée 172 fois**.
Les mainteneurs ont ajouté le jour même un avertissement au README : REA ne s’obtient que depuis GitHub, le site rea.tools ou le paquet npm rea-agents. D’après Apidog, le projet a aussi dû préciser qu’il n’avait émis aucun jeton et que les cryptomonnaies utilisant son nom ne lui sont pas liées.
REA, lui, enchaîne les versions : la 6.0 le 8 octobre, la 6.7.0 le 18. Reste à savoir ce qu’il vaut sur les binaires natifs, justement le terrain que le test de HackerNoon n’a pas pu couvrir…
[Vidéo YouTube](https://www.youtube.com/watch?v=NvX5jrfZtVc)
---
**Article précédent:** [Samsung et SK hynix dégringolent en bourse : la bulle IA commence-t-elle à éclater ?](https://pix-geeks.com/samsung-sk-hynix-degringolent-bourse-bulle-ia-commence-eclater/)