# Caméra cachée, serrure, logiciel espion : ce que Claude Code peut vraiment vérifier à l’hôtel
**Date:** 25 octobre 2026
**Source:** [PIX GEEKS](https://pix-geeks.com)
**Catégories:** [High-Tech](https://pix-geeks.com/tech/) > [Intelligence Artificielle](https://pix-geeks.com/tech/intelligence-artificielle/), [High-Tech](https://pix-geeks.com/tech/) > [Objets connectés](https://pix-geeks.com/tech/objets-connectes/), [High-Tech](https://pix-geeks.com/tech/) > [Réseaux sociaux](https://pix-geeks.com/tech/reseaux-sociaux/)
**Étiquettes:** [Claude](https://pix-geeks.com/dossier/claude/), [Hacking](https://pix-geeks.com/dossier/hacking/), [Vie privée](https://pix-geeks.com/dossier/vie-privee/)
**Entités principales:** Person: [Claude Code](http://www.wikidata.org/entity/Q138457287), [Cody Brocious](http://www.wikidata.org/entity/Q5140401)
**Entités secondaires:** Country: [Indiana](http://www.wikidata.org/entity/Q1415), [Floride](http://www.wikidata.org/entity/Q812) | Organization: [Amnesty](http://www.wikidata.org/entity/Q42970), [Google](http://www.wikidata.org/entity/Q95) | Place: [New York](http://www.wikidata.org/entity/Q1384), [Chine](http://www.wikidata.org/entity/Q148)
**Un thread viral promet de transformer Claude Code en détecteur de caméras cachées, de logiciels espions et de serrures vulnérables. Certaines démonstrations sont contestées, mais les outils cités, eux, existent bien. Voici ce qu’ils permettent de vérifier, et leurs limites.**
Le compte @starmexxx a publié sur X une série de dix « cas » où Claude Code, l’agent de programmation d’Anthropic, scanne une chambre d’hôtel, un réseau Wi-Fi ou un téléphone, puis explique le résultat en langage courant. L’idée de départ tient la route : des outils comme nmap ou MVT existent depuis des années, et c’est surtout la lecture de leurs résultats qui rebutait les non-spécialistes. Attention toutefois, certaines histoires du thread, comme la serrure ouverte en 90 secondes ou la caméra trouvée dans un Airbnb, font l’objet d’une note de la communauté sur X et ne sont pas avérées.
[Post X](https://x.com/starmexxx/status/2112895167497703665)
On a donc trié, pour ne garder que ce qui repose sur des faits et des outils vérifiables.
## Comment repérer une caméra cachée dans une location ?
Commencez par vos yeux, parce que le cas le plus connu s’est réglé ainsi. En 2017, Derek Starnes et sa femme, venus de l’Indiana, ont trouvé une caméra dans le détecteur de fumée de leur location à Longboat Key, en Floride, [pointée vers le lit](https://www.cbsnews.com/miami/news/airbnb-hidden-camera-smoke-detector/)\.Starnes, qui travaille dans l’informatique, n’a lancé aucun scan : il a remarqué un petit trou noir sur le côté du détecteur, l’a démonté et a appelé la police. L’hôte, Wayne Natt, a été inculpé de voyeurisme vidéo.
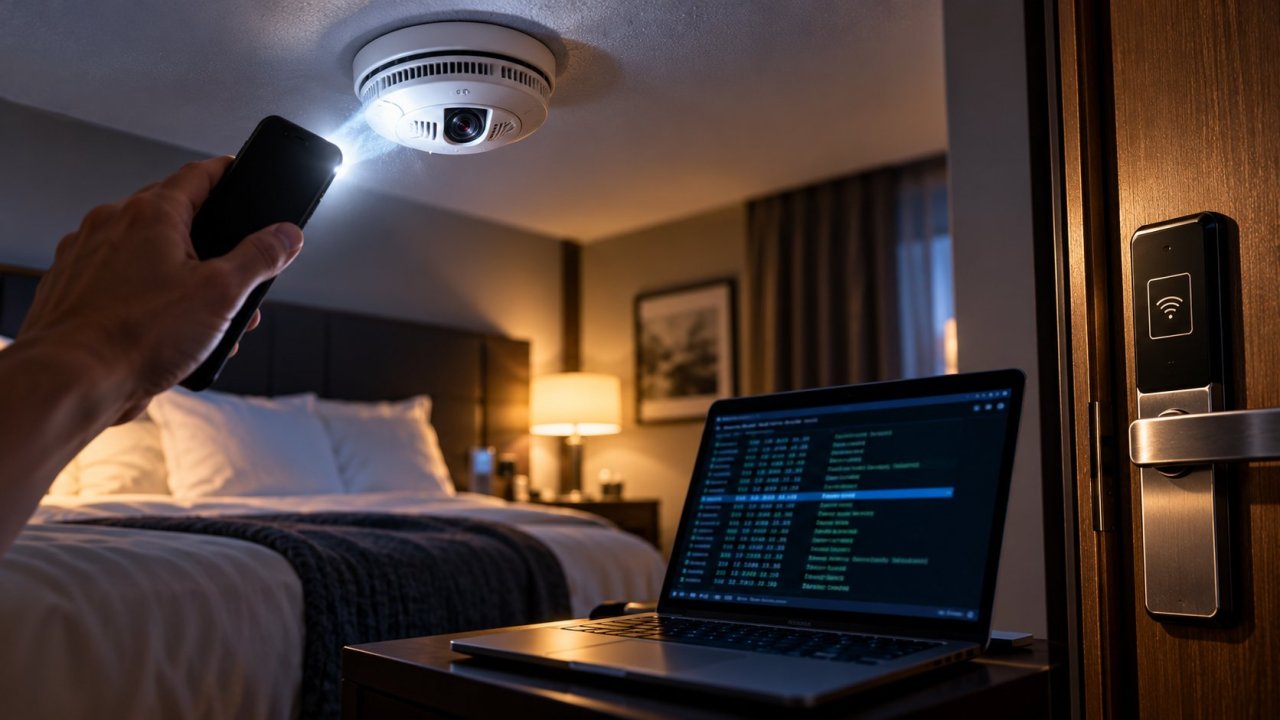
Le geste à retenir est le plus simple : éteignez les lumières, puis passez lentement la lampe de votre téléphone sur les détecteurs de fumée, les horloges, les chargeurs et les grilles orientés vers le lit, à la recherche d’un reflet d’objectif.
Claude Code peut ensuite lancer un inventaire du réseau Wi-Fi auquel vous êtes connecté (avec nmap) et vous expliquer quels appareils s’y trouvent. Mais ce scan a des angles morts. Si le réseau isole les clients, vous ne verrez pas les autres appareils, et une caméra branchée sur son propre point d’accès, sur un réseau séparé ou en filaire passera inaperçue. Les outils open source nés de cette mode, comme le projet camera-scan sur GitHub, le reconnaissent eux-mêmes.
## Une serrure d’hôtel peut-elle vraiment être piratée ?
Oui, mais pas depuis votre lit avec un ordinateur, car les failles connues demandent toutes un accès physique. En 2012, le chercheur Cody Brocious a montré qu’un montage à **moins de 50 dollars**, branché sur le port d’alimentation situé sous les serrures Onity, pouvait les ouvrir. En conditions réelles, il n’a ouvert qu’[une serrure sur trois testées](https://www.pcworld.com/article/460140/50_hacking_device_opens_millions_of_hotel_room_locks.html), et Onity a ensuite proposé un bouchon pour obstruer ce port.
En 2024, des chercheurs ont dévoilé Unsaflok, une série de failles dans les serrures à carte Saflok de Dormakaba : plus de 3 millions de serrures, dans 13 000 établissements de 131 pays. Pour l’exploiter, il faut [lire une carte de l’établissement](https://thehackernews.com/2024/03/dormakaba-locks-used-in-millions-of.html), même périmée. Dormakaba avait mis à jour ou remplacé 36 % des serrures concernées en mars 2024.
Le conseil utile, que le thread donne lui-même, ne demande aucune IA : fermez le verrou mécanique de la porte une fois dans la chambre.
## Comment savoir si un logiciel espion surveille votre téléphone ?
L’outil de référence s’appelle MVT (Mobile Verification Toolkit). Il a été publié en juillet 2021 par l’Amnesty International Security Lab, dans le cadre du Projet Pegasus, pour rechercher des traces de logiciels espions sur Android et iOS. Claude Code peut vous aider à l’installer et à lire ses résultats.
Gardez cependant en tête ce que dit la documentation officielle : MVT [s’adresse aux techniciens et aux enquêteurs](https://docs.mvt.re/en/latest/introduction/), pas à l’autodiagnostic, et se fier aux seuls indicateurs publics peut donner un faux sentiment de sécurité. Si vous vous pensez réellement ciblé, cette même documentation oriente vers le Security Lab d’Amnesty ou la ligne d’assistance d’Access Now.
## Un appareil de la maison peut-il travailler pour des pirates ?
C’est le cas le plus concret de la liste. En juillet 2025, Google a porté plainte à New York contre 25 personnes en Chine accusées d’exploiter BadBox 2.0, un réseau de **plus de 10 millions d’appareils** Android non certifiés. Il s’agit surtout de boîtiers [TV](https://pix-geeks.com/programme-tv/), de tablettes, de projecteurs et de systèmes multimédia de voitures, souvent infectés dès la sortie d’usine, qui fonctionnent normalement pendant qu’ils servent à des fraudes publicitaires ou à faire transiter le trafic d’autres personnes.
Sur votre propre réseau, Claude Code peut dresser la liste des appareils connectés et vous aider à repérer celui que vous ne reconnaissez pas. Un boîtier TV sans marque acheté à bas prix mérite une attention particulière.
## Ce que Claude Code apporte vraiment
Il ne voit rien de plus que les outils qu’il pilote, et son intérêt est ailleurs. On lui demande surtout de lancer une commande que vous ne connaissez pas, puis traduire des centaines de lignes de résultat en quelques phrases compréhensibles. Ce rôle de traducteur se retrouve dans la vague actuelle de bidouilles par l’IA : le dépôt GitHub REA (Reverse Engineer Anything), qui donne aux agents des outils de rétro-ingénierie, a dépassé [342 000 étoiles](https://www.404media.co/reverse-engineer-anything-is-the-new-wild-west-of-ai/).
Deux règles restent valables : ne scannez que votre propre réseau et vos propres appareils, et ne prenez pas une démonstration virale pour une preuve. Bonne nouvelle au passage, [les outils cités](https://pix-geeks.com/alarme-maison/) ici, de nmap à MVT, sont gratuits et open source.
---
**Article précédent:** [Jack Dorsey dévoile Dessa, une IA qui a appris à parler sans lire un seul mot](https://pix-geeks.com/dessa/)