# Ledger : 324 wallets vidés, 100 millions de dollars volés par une puce 4G sous l’écran
**Date:** 15 octobre 2026
**Source:** [PIX GEEKS](https://pix-geeks.com)
**Catégories:** [High-Tech](https://pix-geeks.com/tech/) > [Bitcoins](https://pix-geeks.com/tech/bitcoin/)
**Étiquettes:** [Hacking](https://pix-geeks.com/dossier/hacking/)
**Marques:** [Ledger](https://pix-geeks.com/marque/ledger/)
**Entités principales:** Corporation: [Ledger](http://www.wikidata.org/entity/Q65770312)
**Entités secondaires:** Place: [Asie du Sud](http://www.wikidata.org/entity/Q771405), [Malaisie](http://www.wikidata.org/entity/Q833), [Indonésie](http://www.wikidata.org/entity/Q252), [Philippines](http://www.wikidata.org/entity/Q928) | Person: [Mark Karpelès](http://www.wikidata.org/entity/Q15890426) | VideoGame: [Gox](http://www.wikidata.org/entity/Q110474439)
**Des Ledger vendus par un revendeur agréé d’Asie du Sud-Est cachaient une puce qui lit la phrase de récupération à l’écran et l’envoie par réseau mobile. Les analystes on-chain comptent plus de 100 millions de dollars partis de 324 portefeuilles en une seule journée, et Ledger vient de faire retirer ses appareils des rayons sur sept marchés d’Asie, puis chez MediaMarkt en Europe.**
Vendredi 9 octobre 2026, des propriétaires de Ledger en Indonésie, en Malaisie et aux Philippines ont ouvert leur application et trouvé un solde à zéro. Ils n’avaient rien signé, et l’un d’eux racontait sur Reddit que sa phrase de récupération dormait sur un papier, à l’abri, sans qu’il ait jamais touché à son Ledger Stax. Tous avaient pourtant un point commun : leur appareil venait de **CryptoBilis**, un revendeur basé en Malaisie que Ledger listait comme partenaire agréé pour ces trois pays. Le jour même, Ledger annonçait une enquête et demandait au revendeur de suspendre ventes et expéditions.
Le lendemain, le fabricant français confirmait qu’un appareil de victime contenait « un implant matériel non autorisé », et le 13 octobre son équipe de sécurité, le Donjon, expliquait enfin comment ce composant fonctionne. Ledger insiste : ses serveurs et sa boutique en ligne n’ont pas été touchés. Mais l’attaque s’est jouée entre l’usine et le client, quelque part dans la chaîne de distribution, et pour un appareil vendu comme un coffre-fort, c’est bien pire qu’une faille logicielle. Un bug se corrige par une mise à jour. Une puce collée sous l’écran, non.
## Un implant sous l’écran du Ledger lisait les 24 mots de sécurité lors de la première configuration
Comment une carte cachée dans un boîtier vide un portefeuille à distance ? Le Donjon le décrit ainsi : l’implant est logé dans le boîtier et lit ce que l’écran affiche. Au premier démarrage, un Ledger montre à son propriétaire les 24 mots de sa phrase de récupération, c’est-à-dire la clé qui permet de reconstruire le portefeuille sur n’importe quel autre appareil. Quand l’implant reconnaît ces écrans, son microcontrôleur décode les mots et **les envoie par LTE grâce à une eSIM déjà activée**\.Le voleur n’a donc plus qu’à attendre que vous alimentiez le portefeuille.
[Post X](https://x.com/Ledger/status/2109896739985453358)
Ce composant ne touche ni à la puce sécurisée (le Secure Element), ni au système de l’appareil, ni aux transactions, et tout fonctionne normalement. C’est aussi pour cela que le « Genuine Check », le contrôle d’authenticité de Ledger, ne voit rien du tout. Ledger l’écrit d’ailleurs dans son propre [modèle de menaces](https://donjon.ledger.com/threat-model/device-genuineness/) : ce contrôle authentifie la puce et le logiciel, pas la présence d’un circuit ajouté à côté.
Ces implants n’ont pas « surgi » le 9 octobre. Dès le 16 septembre, Mark Karpelès, l’ancien patron de Mt. Gox, publiait les photos d’un Nano X acheté sur une plateforme en ligne auprès d’un vendeur chinois, produit expédié de Malaisie.
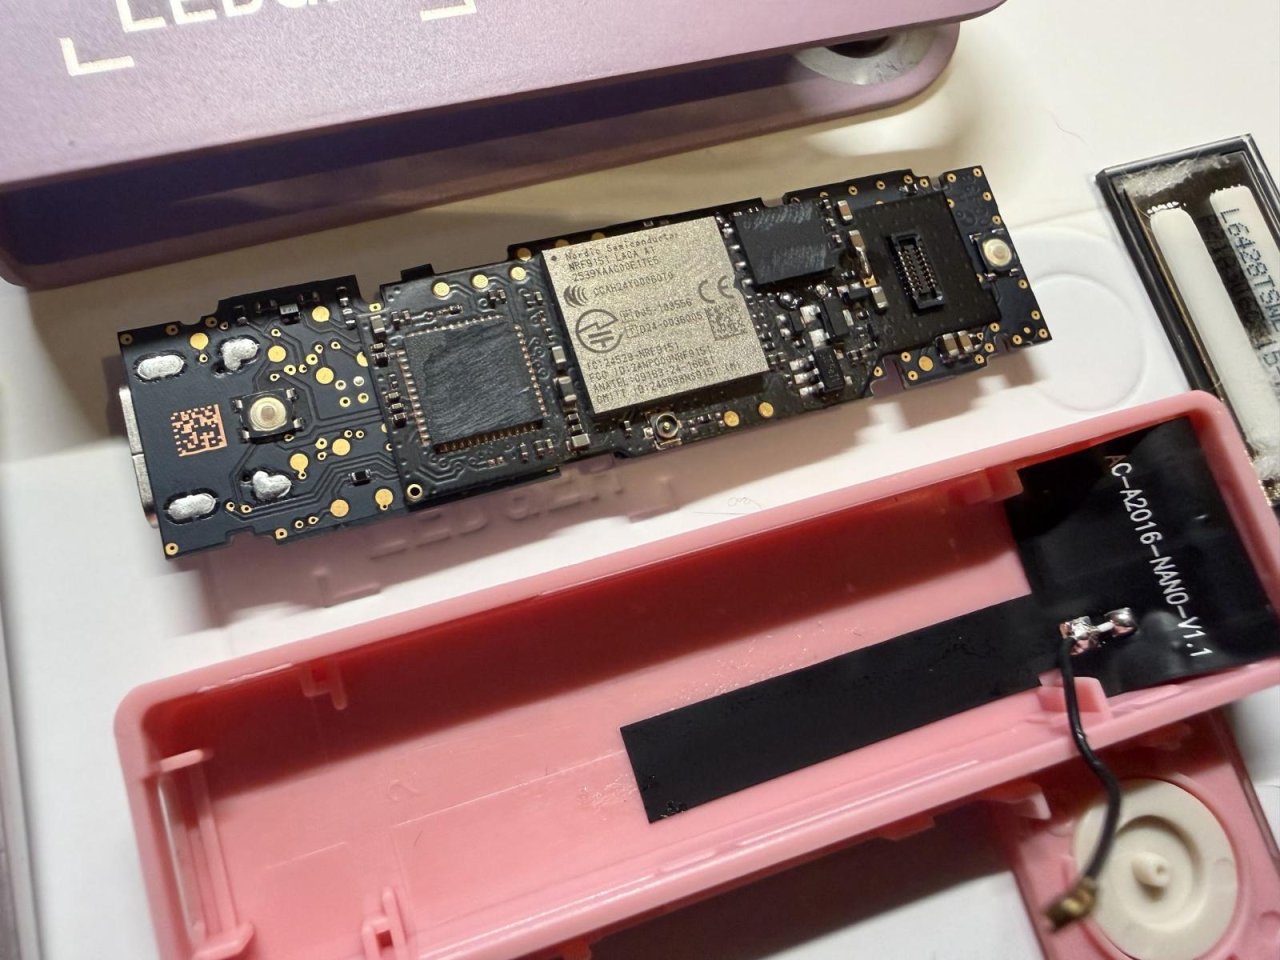
Le studio de recherche [Tibane Labs](https://www.tibane.net/research/ledger-nano-x-implant) a depuis démonté deux variantes. La première remplace la batterie par une plus petite pour loger un microcontrôleur, une eSIM de 2 mm sur 2 et un module LTE blindé. La seconde, plus discrète, tient dans l’espace de la mousse sous l’écran et fonctionne sur la batterie d’origine, et les chercheurs y voient un circuit imprimé industriel commandé en série. Le seul signe visible, selon eux, reste le fil d’antenne qui court le long du boîtier.
## Bitquery a identifié au moins 102 millions de dollars volés sur 324 wallets Ledger
Combien a disparu exactement ? Ledger ne confirme aucun chiffre et répète que les montants qui circulent « viennent de tiers ». Les analystes, eux, ont suivi l’argent. Un premier pointage de l’analyste Specter évoquait plus de 86 millions de dollars le 9 octobre, puis l’enquête on-chain de [Bitquery](https://www.bitquery.io/investigations/ledger-cryptobilis-hack), mise à jour le 13 octobre, a grimpé à **102 millions de dollars pris à 324 portefeuilles sur six blockchains**, l’essentiel en USDT sur TRON.
| Blockchain | Portefeuilles vidés | Montant (prix du 9 octobre) |
| --- | --- | --- |
| TRON | 140 | 79,3 M$ |
| Bitcoin | 122 | 16,8 M$ |
| Ethereum | 33 | 3,7 M$ |
| BNB Chain | 27 | 1,45 M$ |
| Polygon | 13 | 0,58 M$ |
| Solana | 4 | 0,25 M$ |
| Total | 324 | 102,0 M$ |
Source : Bitquery (enquête on-chain citée ci-dessus), chiffres au 13 octobre 2026, non confirmés par Ledger
Le déroulé raconte une opération préparée de longue date. Les deux adresses de contrôle du voleur datent du 25 septembre, créées à trois minutes d’écart, et elles ont servi à une quarantaine de tests de quelques dollars pendant deux semaines. Puis, le 9 octobre à 5 h du matin (UTC), 25 portefeuilles TRON ont signé la même autorisation en trois secondes : 29 millions de dollars sont sortis en six secondes. Sur Bitcoin, 111 portefeuilles ont été vidés dans un seul bloc. Une victime a perdu à elle seule 7 millions d’USDT, une autre 80 bitcoins reçus dix jours plus tôt. Tether a gelé [10 millions de dollars](https://pix-geeks.com/bitcoins-wallet/) d’USDT en cours de route, mais le reste est passé par Tornado Cash, Zcash et des services d’échange pour finir en ether.
Bitquery pointe aussi un décalage avec la consigne de Ledger, qui vise les acheteurs des 90 derniers jours. D’après les premiers dépôts reçus par les portefeuilles vidés, six victimes sur dix seulement avaient commencé à les utiliser dans cette fenêtre, mais plus de huit sur dix depuis juin 2026. Un premier dépôt ne date pas un achat, mais les analystes conseillent aux clients de CryptoBilis de juin de suivre la même consigne.
## Ledger suspend ses ventes sur 7 marchés d’Asie, CryptoBilis racheté en mars 2026
Le maillon faible est donc un partenaire officiel, et son histoire récente intrigue. Sur LinkedIn, dès le 9 octobre, les fondateurs de CryptoBilis ont expliqué avoir [vendu leur société en mars 2026](https://www.linkedin.com/feed/update/urn:li:activity:7514372792084152320/), sans plus aucune responsabilité opérationnelle ni accès aux données. Changpeng Zhao, le fondateur de Binance, va plus loin : d’après lui, des pirates ont « apparemment » racheté le revendeur et lui ont fait signer un accord de confidentialité, ce qui aurait retardé toute annonce publique jusqu’à la mi-octobre. Ledger n’a pas confirmé cette version. Son PDG Pascal Gauthier dit piloter lui-même l’enquête pour établir « qui a modifié ces appareils, et à quel endroit de la chaîne de distribution ».
En attendant la réponse, le fabricant coupe large. Dans la nuit du 13 au 14 octobre, Ledger a demandé à ses revendeurs et distributeurs d’Indonésie, de Singapour, de Thaïlande, des Philippines, du Vietnam, de Malaisie et de Hong Kong de **suspendre les ventes et de retirer les appareils des rayons**\.CryptoBilis, lui, a déjà disparu de la liste des revendeurs agréés, comme l’a relevé Next le 12 octobre.
[Post X](https://x.com/Ledger/status/2110129361382994076)
L’affaire a aussi traversé les frontières de l’Asie. Un utilisateur allemand, Johannes, affirme avoir trouvé le même type d’implant (câbles ajoutés, module LTE) dans deux Nano X achetés dans deux magasins MediaMarkt différents, mais ni Ledger ni l’enseigne n’ont confirmé ses conclusions. MediaMarkt Saturn a pourtant retiré les Ledger de ses magasins et de son site le 13 octobre, « en accord avec Ledger », et son porte-parole a indiqué à [The Block](https://www.theblock.co/news/business/2026-10-13-ledger-confirms-hardware-implant-cryptobilis-reseller-units-mediamarkt-suspends-sales-europe-418442) prendre l’incident « très au sérieux ». Mark Karpelès dit de son côté avoir reçu un Ledger Flex acheté à l’aéroport de Singapour, lui aussi piégé. Sur ces cas hors CryptoBilis, Ledger maintient qu’aucun vol n’a été vérifié et que les seuls incidents confirmés restent cantonnés à l’Asie du Sud-Est.
La concurrence, elle, n’a pas attendu la fin de l’enquête. Trezor a retiré CryptoBilis de sa liste et réduit l’ensemble de son réseau de revendeurs : les partenaires écartés ne recevront plus de stock et perdront leur agrément le 1er janvier 2027, « une mesure préventive » selon son directeur commercial, qui assure n’avoir « pas la moindre preuve » qu’un Trezor ait été modifié. OneKey a révoqué CryptoBilis et remplace gratuitement tout appareil acheté chez ce revendeur entre le 1er mars et le 13 octobre.
Si vous avez acheté un Ledger chez CryptoBilis et qu’il n’est pas encore configuré, ne l’allumez pas. S’il l’est déjà, transférez vos fonds vers un nouvel appareil, avec une nouvelle phrase de récupération, parce que changer le code PIN ne suffit pas : les 24 mots sont déjà partis. Pour les autres, Ledger renvoie vers son support officiel et rappelle qu’il ne vous demandera jamais votre phrase, ni par téléphone, ni par message.
---
**Article précédent:** [Un militaire gagne 400 000 $ sur Polymarket en pariant sur l'enlèvement de Maduro ... auquel il participait](https://pix-geeks.com/delit-initie-polymarket/)