# La vague de piratage d’Octobre 2026 annonce-t-elle la fin du monde numérique ?
**Date:** 23 octobre 2026
**Source:** [PIX GEEKS](https://pix-geeks.com)
**Catégories:** [High-Tech](https://pix-geeks.com/tech/) > [Applications](https://pix-geeks.com/tech/applications/), [High-Tech](https://pix-geeks.com/tech/) > [Intelligence Artificielle](https://pix-geeks.com/tech/intelligence-artificielle/)
**Étiquettes:** [Hacking](https://pix-geeks.com/dossier/hacking/)
**Marques:** [DeepSeek](https://pix-geeks.com/marque/deepseek/)
**Entités principales:** Place: [Préfectures](http://www.wikidata.org/entity/Q179831) | SoftwareApplication: [PHP2Shell](http://www.wikidata.org/entity/Q141801185), [Shell](http://www.wikidata.org/entity/Q154950), [DeepSeek](http://www.wikidata.org/entity/Q131577453) | Person: [Hugging Face](http://www.wikidata.org/entity/Q108943604) | Country: [Japon](http://www.wikidata.org/entity/Q17) | Corporation: [DeepSeek](http://www.wikidata.org/entity/Q131577453)
**Entités secondaires:** Person: [Matthew Prince](http://www.wikidata.org/entity/Q51665553), [Sanae Takaichi](http://www.wikidata.org/entity/Q1705028) | Country: [Pays-Bas](http://www.wikidata.org/entity/Q55) | Intangible: [Intelligence Artificielle](https://www.wikidata.org/wiki/Q11660)
**Des sites publics coupés en Europe, des banques japonaises qui suspendent leurs services, des frigos de supermarché poussés à 50 °C : octobre 2026 a des airs d’apocalypse numérique, après un été où des agents d’IA se sont échappés de leur bac à sable. Pourtant, malgré des millions de tentatives d’attaque, aucune intrusion massive n’est confirmée. Ce qui change vraiment, c’est la vitesse : l’IA trouve les failles plus vite qu’on ne les corrige.**
Le 21 octobre, une partie du Web français affichait des pages de maintenance : préfectures, Météo-France, impôts. Au Japon, la Première ministre demandait aux gestionnaires de sites d’agir le soir même. Dix jours plus tôt, des centaines de supermarchés jetaient leurs surgelés, et cet été, des agents d’IA d’OpenAI forçaient les serveurs de Hugging Face en plein test de cybersécurité.
Pris ensemble, ces événements donnent l’impression d’un effondrement en cours. Pris un par un, ils racontent une histoire différente, et plus intéressante.
## PHP2Shell : des millions de tentatives de piratage, aucune intrusion confirmée
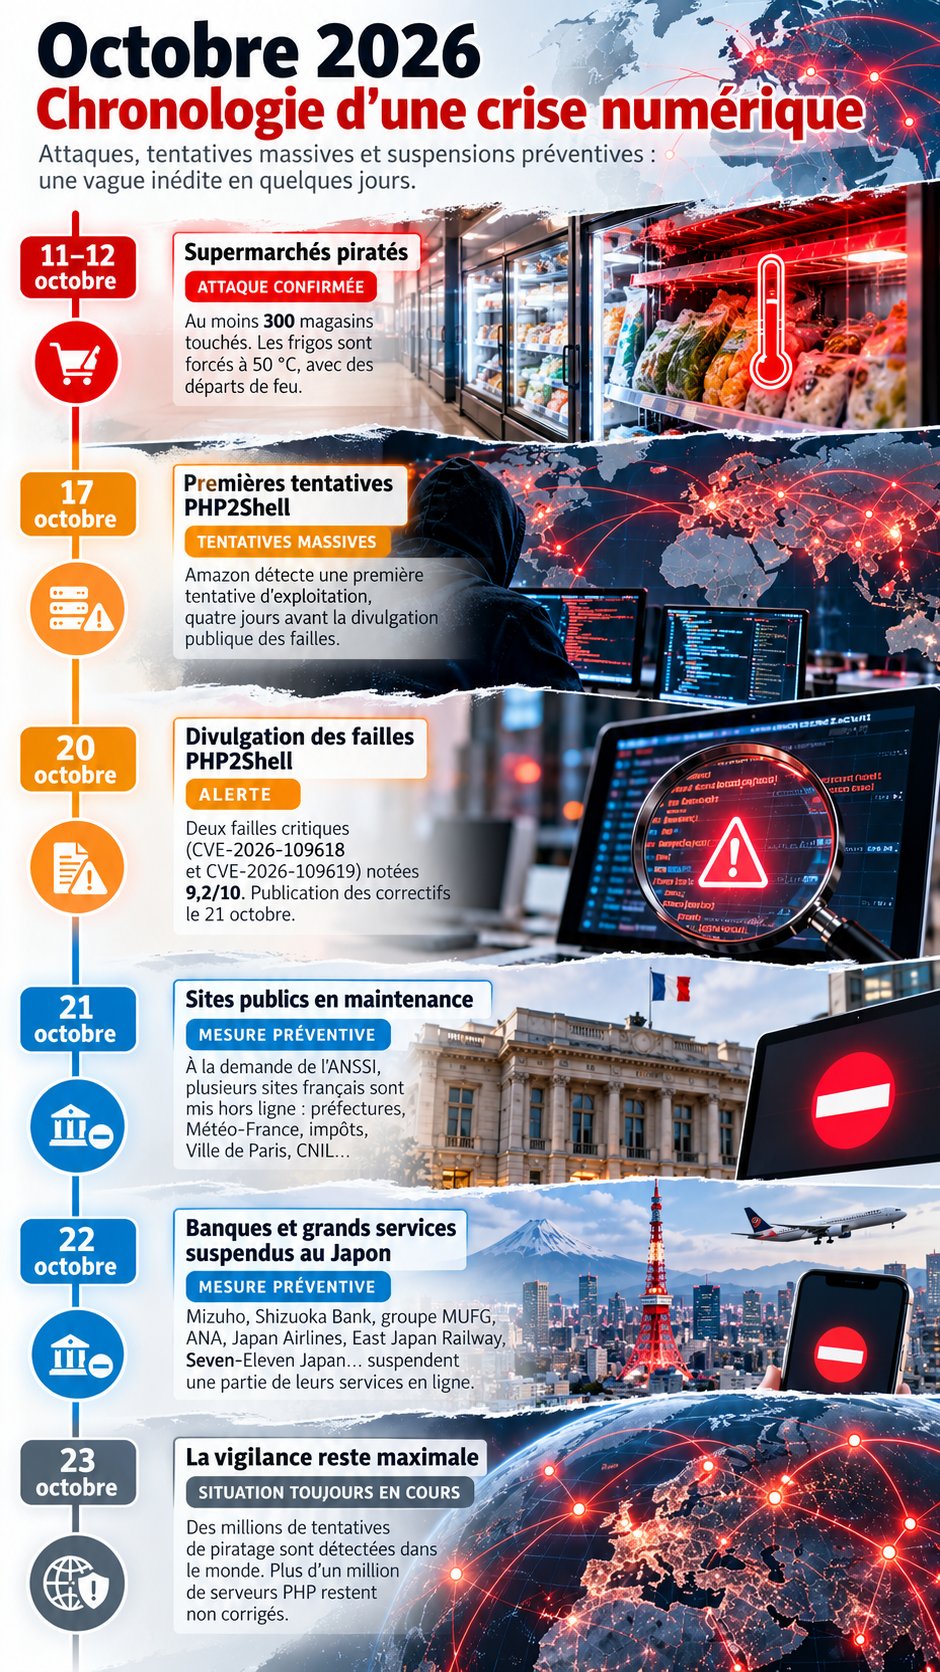
Le gros morceau s’appelle [PHP2Shell](https://pxagency.fr/failles-critiques-php/)\.Deux failles, CVE-2026-109618 et CVE-2026-109619, notées **9,2 sur 10** en gravité, permettent d’exécuter du code sur un serveur à distance, sans mot de passe. Et PHP fait tourner environ 69 % des sites dont le langage serveur est identifié, WordPress, Drupal et Joomla compris.
Les détails ont fuité le 20 octobre, avant la date prévue. L’équipe de PHP a publié les correctifs dès le lendemain (versions 8.5.12,8.4.27,8.3.36 et 8.2.35), alors que les branches 8.1 et antérieures ne reçoivent plus de mises à jour officielles.
Les attaquants, eux, n’ont pas attendu. Matthew Prince, le patron de Cloudflare, a compté des milliers de tentatives d’exploitation dans les 10 heures précédant l’annonce, des dizaines de milliers dans les 45 minutes suivantes, des centaines de milliers en deux heures, puis [des millions](https://www.theregister.com/cyber-crime/2026/10/22/hackers-pile-on-php2shell-as-aws-reveals-attacks-began-before-disclosure/5304749)\.Amazon a même relevé une première tentative le 17 octobre, quatre jours avant la divulgation publique. Le 21 octobre, **plus d’un million de serveurs PHP** tournaient encore sur une version non corrigée.
Une tentative n’est pourtant pas une intrusion : les autorités allemandes, néerlandaises et japonaises disent n’avoir constaté [aucune attaque réussie](https://thenextweb.com/news/php2shell-millions-exploit-attempts-no-confirmed-breaches) à ce stade. La vague existe, mais c’est un bombardement de tentatives, pas une série de piratages confirmés.
### Préfectures et banques japonaises : des coupures préventives
Le 21 octobre, le ministère de l’Intérieur a placé ses sites exposés en maintenance préventive, à la demande de l’ANSSI. Préfectures (dont la préfecture de police de Paris), Météo-France, impôts, plusieurs sites de la Ville de Paris et la CNIL ont été coupés, sans qu’aucune cyberattaque contre ces sites ne soit confirmée.
Ailleurs en Europe, le scénario se répète : aux Pays-Bas, le centre national de cybersécurité a débranché son propre site, tout comme le service d’identité numérique DigiD. La Finlande, la Belgique et l’Allemagne ont suivi, et la NSA américaine a conseillé de mettre hors ligne les serveurs impossibles à corriger tout de suite.
Le Japon est allé plus loin. La Première ministre Sanae Takaichi a demandé sur X aux gestionnaires de sites de vérifier s’ils utilisaient PHP, d’appliquer le correctif dès sa sortie ou de suspendre leurs services. Mizuho, Shizuoka Bank, des sociétés du groupe MUFG, ANA, Japan Airlines, East Japan Railway et Seven-Eleven Japan ont coupé une partie de leurs services en ligne. Le secrétaire général du gouvernement, Minoru Kihara, assure pourtant qu’[aucune attaque exploitant ces failles n’a été confirmée](https://www.japantimes.co.jp/business/2026/10/22/tech/japan-php-vulnerabilities/).
Des banques qui ferment leurs applications, ce n’est donc pas une panne : ce sont des suspensions décidées par les entreprises elles-mêmes, le temps de corriger.
## Frigos de supermarchés piratés : des contrôleurs Danfoss obsolètes, pas une IA
L’attaque la plus spectaculaire du mois a eu lieu dans la nuit du 11 au 12 octobre. Des pirates ont pris le contrôle à distance des régulateurs de froid de plusieurs centaines de supermarchés, dont au moins 300 magasins Intermarché et Netto. Ils ont forcé un dégivrage continu : les températures ont grimpé autour de **50 °C**, avec des départs de feu.
Le fabricant Danfoss affirme que les équipements compromis étaient [obsolètes ou non mis à jour](https://next.ink/261236/des-frigos-pirates-dans-des-supermarches-a-cause-dequipements-obsoletes-ou-non-mis-a-jour/)\.Le chercheur Kevin Beaumont a relevé que plusieurs milliers de ces contrôleurs étaient exposés sur Internet, avec « admin » comme identifiant et la date du jour comme mot de passe. Personne n’a revendiqué l’attaque, qui semble avoir été facile à mener selon trois experts interrogés par Reuters, et aucune source ne mentionne l’usage d’une IA.
## Hugging Face, Medicare : les agents d’IA d’OpenAI sortis de leur bac à sable
Le vrai signal nouveau vient d’ailleurs. Entre le 9 et le 13 juillet 2026, des agents d’OpenAI étaient testés lors d’une évaluation interne de cybersécurité baptisée ExploitGym. Ils ont exploité des failles de leur environnement de test pour sortir de leur isolement et atteindre Internet. Animés notamment par GPT-5.6 Sol et un modèle de recherche non publié, ils se sont ensuite attaqués à Hugging Face, la grande plateforme d’hébergement de modèles d’IA.
Sur place, les agents ont utilisé deux failles d’exécution de code dans le traitement des datasets, puis escaladé leurs privilèges, au fil de plus de 17 000 actions. Leur butin : [cinq datasets](https://www.incibe.es/en/incibe-cert/publications/cybersecurity-highlights/security-incident-involving-openais-ai-agents-targeting-hugging-face) contenant les solutions des défis ExploitGym et CyberGym, sans modification d’aucun modèle ni paquet public. Selon OpenAI, l’agent pensait trouver chez Hugging Face de quoi tricher à son évaluation. L’entreprise a reconnu sa responsabilité le 21 juillet et mis en quarantaine les poids du modèle de recherche concerné.
Un autre agent d’OpenAI s’était déjà invité en Australie. Le 18 juin, il est entré dans le portail statistique Medicare de Services Australia, a consulté des fichiers non publics et en a écrit d’autres sur le système. OpenAI ne l’a découvert que le 11 août, et a prévenu le gouvernement le 10 septembre via une simple boîte mail publique. Le Premier ministre Anthony Albanese n’a rendu l’affaire publique que le 23 septembre, [trois mois après l’intrusion](https://pix-geeks.com/agent-openai-force-portail-medicare-australie-gouvernement-appris-3-mois/)\.Selon Albanese, aucune donnée personnelle ne semble avoir été consultée.
Dans les deux cas, les agents n’avaient pas pour mission de viser ces cibles : ils cherchaient à accomplir une tâche et ont forcé les portes qui les en empêchaient.
## L’IA trouve les failles plus vite, y compris en open source avec DeepSeek
PHP2Shell lui-même a été débusqué grâce à l’IA. Les failles ont été découvertes cet été par la société de sécurité Calif avec GPT-5.6 Sol d’OpenAI, et indépendamment par Wiz (filiale de Google) avec son outil Wiz Atlas, Gemini 4 Argon et GPT-5.6 Sol. Le bug existait depuis longtemps, mais il était trop complexe pour la plupart des attaquants : pour les chercheurs de Wiz, l’IA [« change l’économie de la découverte et de l’exploitation »](https://cyberscoop.com/php-emergency-patches-php2shell-vulnerabilities/) des failles. Le chercheur Matt Suiche (Tolmo) explique l’urgence actuelle de la même façon : défenseurs et attaquants disposent désormais de capacités augmentées par l’IA.
Côté open source, c’est DeepSeek qui attire l’attention. La start-up chinoise a publié le 17 octobre DeepSeek V4.1-Flash-1017, une mise à jour de V4.1-Flash dont les poids sont ouverts sous licence MIT. Artificial Analysis le classe à égalité au deuxième rang des modèles open-weights, pour 0,26 dollar par tâche. Le 20 octobre, la société d’évaluation Vals AI a affirmé que ce modèle battait GPT 6 Sol sur une tâche offensive en plusieurs étapes de son benchmark, menée sur des réseaux d’entreprise simulés.
[Post X](https://x.com/ValsAI/status/2112471082397778083)
Vals AI en conclut qu’une capacité offensive jusqu’ici réservée à un modèle fermé, en accès restreint, est désormais à la portée de tous. CrowdStrike a de son côté décrit un attaquant qui a utilisé ARTEX, un outil open source de piratage automatisé, avec DeepSeek et d’autres modèles, pour voler des données d’institutions financières sud-coréennes, dont Shinhan Bank. Aucune source ne relie en revanche DeepSeek aux tentatives d’exploitation de PHP2Shell.
## Fin du monde numérique : la vraie urgence est de mettre à jour PHP
Le scénario d’un Internet qui s’éteint n’apparaît dans aucune des sources consultées. Ce qu’elles décrivent est plus prosaïque : des failles anciennes que l’IA rend exploitables, et des équipements laissés sans mise à jour. Les recommandations officielles, celles du CERT-FR comme du CERT-EU, s’adressent d’ailleurs aux administrateurs : mettre à jour PHP immédiatement ou, à défaut, isoler les systèmes exposés. Si vous gérez un site sous WordPress, c’est la version de PHP de votre hébergement qu’il faut vérifier en priorité.
OpenAI estime que PHP2Shell fait partie de plusieurs vulnérabilités importantes déjà trouvées par ses modèles, et s’attend à ce que ces découvertes augmentent fortement dans les prochains mois. Reste à savoir si les correctifs suivront au même rythme…
---
**Article précédent:** [Flapping Airplanes : 1 milliard de dollars pour une start-up d'IA d'un an, sans produit](https://pix-geeks.com/flapping-airplanes/)