# OpenCode s’est fait pirater : vos clés OpenAI et Anthropic ont-elles fuité ?
**Date:** 18 octobre 2026
**Source:** [PIX GEEKS](https://pix-geeks.com)
**Catégories:** [High-Tech](https://pix-geeks.com/tech/) > [Intelligence Artificielle](https://pix-geeks.com/tech/intelligence-artificielle/)
**Étiquettes:** [Hacking](https://pix-geeks.com/dossier/hacking/)
**Marques:** [Anthropic](https://pix-geeks.com/marque/anthropic/), [OpenAI](https://pix-geeks.com/marque/openai/), [Opencode](https://pix-geeks.com/marque/opencode/)
**Entités principales:** Corporation: [Anthropic](http://www.wikidata.org/entity/Q116758847), [OpenAI](http://www.wikidata.org/entity/Q21708200)
**Entités secondaires:** Person: [Matt Johansen](http://www.wikidata.org/entity/Q89635882), [Lydia Hallie](http://www.wikidata.org/entity/Q114756289) | Place: [Paris](http://www.wikidata.org/entity/Q90) | Intangible: [Intelligence Artificielle](https://www.wikidata.org/wiki/Q11660)
**OpenCode, l’agent de code open source, reconnaît une intrusion dans un ancien système qu’il était en train de démanteler. Les clés API que certains développeurs avaient enregistrées dans son service Console ont pu fuiter, et des utilisateurs signalent déjà des dépenses qu’ils n’ont jamais engagées.**
Trois phrases sur X, publiées samedi 17 octobre en début de soirée (heure de Paris) et retouchées douze minutes plus tard. Le compte officiel d’OpenCode y reconnaît une violation de sécurité survenue la nuit précédente, liée à « une attaque de distillation à grande échelle ». Elle touche **1,4 % des utilisateurs d’OpenCode Console**\.OpenCode dit les avoir tous prévenus par e-mail dans la matinée et se montre formel : si vous n’avez rien reçu, vous n’êtes pas concerné.
Pour le reste, peu de choses. L’incident est toujours en cours, OpenCode ne donne aucun détail technique et dit seulement travailler avec Anthropic, OpenAI et Google pour y remédier. Le pourcentage, lui, ne se traduit pas en nombre de victimes, puisque l’entreprise ne publie ni le nombre d’utilisateurs de Console, ni celui des comptes touchés.
[Post X](https://x.com/opencode/status/2111519637049319818)
## OpenCode reconnaît un accès non autorisé à un ancien système en démantèlement
C’est l’e-mail envoyé aux utilisateurs touchés qui en dit le plus. Le chercheur en sécurité Matt Johansen en a publié une capture sur X, avec un objet qui ne laisse guère de place au doute (« Action Required: Potential provider key breach »). OpenCode y explique avoir identifié un accès non autorisé à **un ancien système qu’il était en train de démanteler**\.Il prévient aussi que les clés de fournisseurs tiers enregistrées dans le workspace, par exemple chez OpenAI ou Anthropic, ont pu être exposées.
[Post X](https://x.com/mattjay/status/2111480005435719885)
L’entreprise dit ne pas pouvoir confirmer que ces clés ont réellement servi. Elle demande pourtant de les révoquer et de les remplacer depuis le tableau de bord de chaque fournisseur, de mettre à jour les applications qui les utilisent et de vérifier l’activité récente des comptes.
### Le CLI d’OpenCode installé en local est-il concerné ?
Faut-il paniquer si vous utilisez OpenCode dans votre terminal ? Ce n’est pas l’outil en ligne de commande qui est visé, mais [OpenCode Console](https://opencode.ai/v2/docs/console/providers), un service hébergé et optionnel. Une équipe y enregistre les clés des comptes qu’elle paie déjà chez Anthropic, OpenAI ou d’autres fournisseurs, et ses membres utilisent ensuite les modèles sans jamais voir la clé. Pratique, sauf que les tokens consommés restent facturés par le fournisseur, donc au propriétaire de la clé.
Le CLI stocke les clés ajoutées avec la commande /connect directement sur la machine du développeur, et l’alerte ne les mentionne pas. Dax Raad, cofondateur d’OpenCode, l’a répété sur X en réponse à Anthropic : il s’agit de la Console, pas d’OpenCode lui-même, et les clés utilisées en local ne parviennent jamais à l’entreprise. Il a d’ailleurs signalé que ses propres comptes personnels étaient attaqués à leur tour.
## Clés OpenAI et Anthropic : des développeurs signalent des factures inexpliquées
Sur X, plusieurs développeurs racontent ce qu’ils ont trouvé sur leurs comptes. Colin Parsons dit avoir vu **281 dollars facturés sur sa clé OpenAI et 168 dollars sur sa clé Anthropic**, deux clés qu’il n’utilisait que dans OpenCode. Chris Sinco, de son côté, a vu ses alertes de dépenses se déclencher chez OpenAI, Anthropic et Google. Mais seul Google a suspendu son projet de lui-même.
Max Weinbach a relevé [environ 35 millions de tokens sur 8 966 requêtes](https://www.tokenpost.com/news/technology/34244) en une seule journée sur son compte OpenAI, ce qui a fait passer son solde prépayé à -2,15 dollars. Ces témoignages restent individuels et OpenCode n’a communiqué aucun montant global.
Côté fournisseurs, Lydia Hallie, chez Anthropic, écrit que l’entreprise a révoqué les clés API Claude jugées concernées et conseille à ceux qui avaient stocké une clé dans OpenCode d’en créer une nouvelle. Dax Raad affirme de son côté que des remboursements sont en cours, sans préciser qui les prend en charge.
[Post X](https://x.com/lydiahallie/status/2111563956666110287)
## Attaque par distillation : OpenCode n’explique pas le lien avec la fuite des clés
Pourquoi parler de distillation pour ce qui ressemble à un vol de clés ? OpenCode ne l’a pas expliqué. Anthropic définit [la distillation](https://pix-geeks.com/anthropic-laboratoires-chinois-distillation/) comme des campagnes clandestines, à l’échelle industrielle, qui extraient les capacités d’un modèle pour les reproduire dans un autre sans l’accord de son créateur. Le 12 octobre, [Anthropic décrivait](https://www.anthropic.com/research/distillation-defenses) des réseaux contrôlant des centaines de milliers de faux comptes, ouverts avec de fausses identités et des moyens de paiement volés. Le laboratoire assurait aussi avoir réduit d’**environ 90 à 99 %** les données récoltées par ces distillateurs.
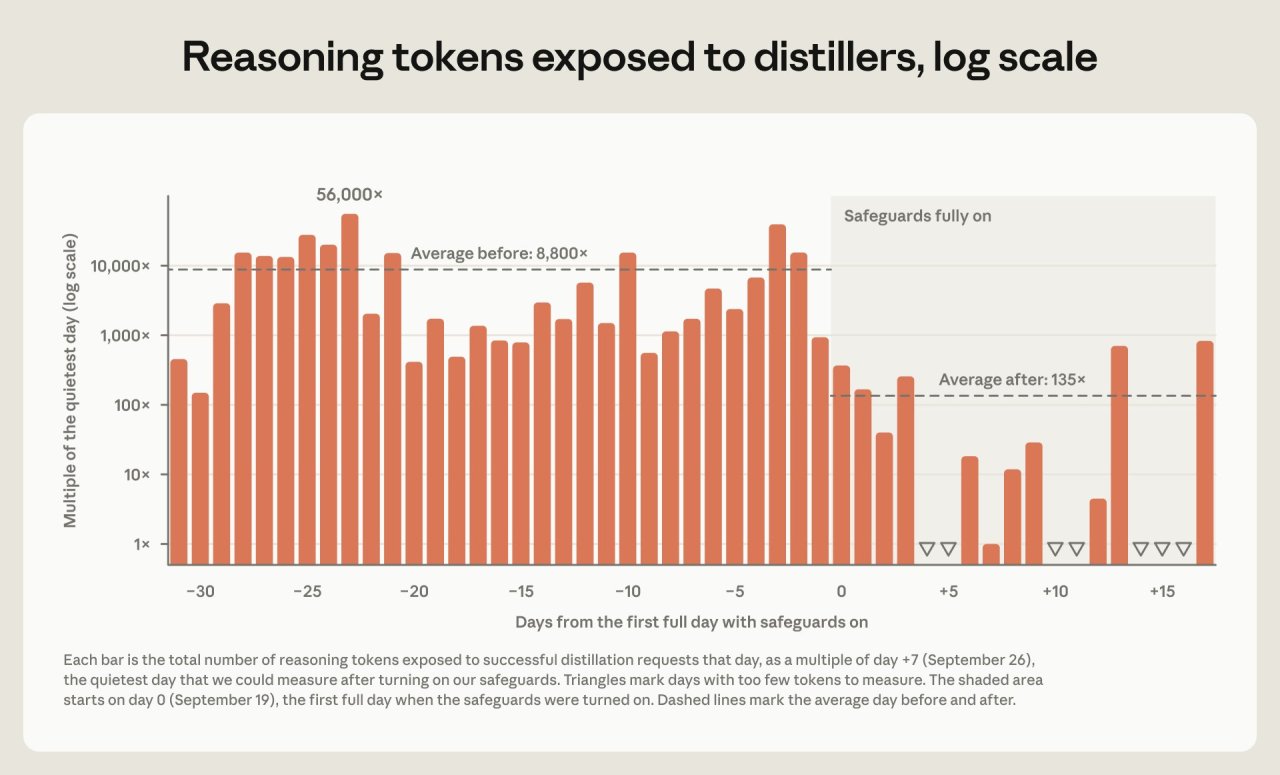
On peut imaginer pourquoi une clé volée intéresserait un distillateur : elle appartient à un vrai client payant, elle échappe donc aux contrôles qui ciblent les faux comptes, et c’est ce client qui reçoit la facture. Ce n’est pourtant qu’une hypothèse : ni OpenCode, ni Anthropic, OpenAI ou Google n’ont confirmé ce lien.
En attendant, si vous avez enregistré une clé dans OpenCode Console, révoquez-la chez le fournisseur, car la supprimer de Console ne suffit pas : une copie déjà prise resterait valable. Reste à savoir qui paiera, au bout du compte, les tokens consommés avec les clés des autres…
---
**Article précédent:** [Wikipédia réclame 2,75 € aux Français pour ne pas fermer : son trafic chute à cause de l'IA](https://pix-geeks.com/wikipedia-reclame-275-e-francais-fermer-8-pages-ia-pointee-doigt/)